Një fjalëkalim i vjedhur nuk mjafton më për të hyrë në një llogari të mbrojtur me verifikim me dy hapa, i njohur shpesh si 2FA. Faktori i dytë, diçka që keni si telefoni ose një çelës, ndalon shumicën e sulmeve të automatizuara. Ekspertët e sigurisë pajtohen se çdo 2FA është shumë më mirë se asgjë. Pajtohen edhe se disa metoda janë shumë më të forta se të tjerat.
Kodet me SMS
Metoda më e zakonshme dërgon një kod njëpërdorimësh me mesazh. Është e lehtë dhe funksionon në çdo telefon. Dobësia e saj është vetë numri i telefonit. Në një sulm me ndërrim SIM-i, kriminelët bindin ose korruptojnë një operator celular që ta kalojë numrin e viktimës në një kartë të re SIM, dhe pastaj marrin kodet. Mesazhet mund të përgjohen edhe përmes dobësive në rrjetin telefonik, dhe përdoruesit mund të mashtrohen t’ua lexojnë kodet mashtruesve.
Aplikacionet autentikuese
Aplikacione si Google Authenticator, Microsoft Authenticator ose mjete të ngjashme gjenerojnë një kod të ri gjashtëshifror çdo 30 sekonda, bazuar në një sekret të ndarë me shërbimin gjatë konfigurimit. Meqë kodet krijohen në pajisje dhe nuk dërgohen përmes rrjetit telefonik, ndërrimi i SIM-it nuk i prek. Ato prapë mund të vidhen me phishing nëse përdoruesi e shkruan kodin shpejt në një faqe të rreme.
Njoftimet push
Disa shërbime dërgojnë një njoftim në telefon që ju kërkon të miratoni hyrjen. Është e përshtatshme, por mund të keqpërdoret përmes “lodhjes nga njoftimet”, ku sulmuesit shkaktojnë shumë kërkesa duke shpresuar që përdoruesi të shtypë miratimin. Sistemet më të mira ju kërkojnë të shkruani një numër që shfaqet në ekranin e hyrjes.
Çelësat e sigurisë dhe passkeys
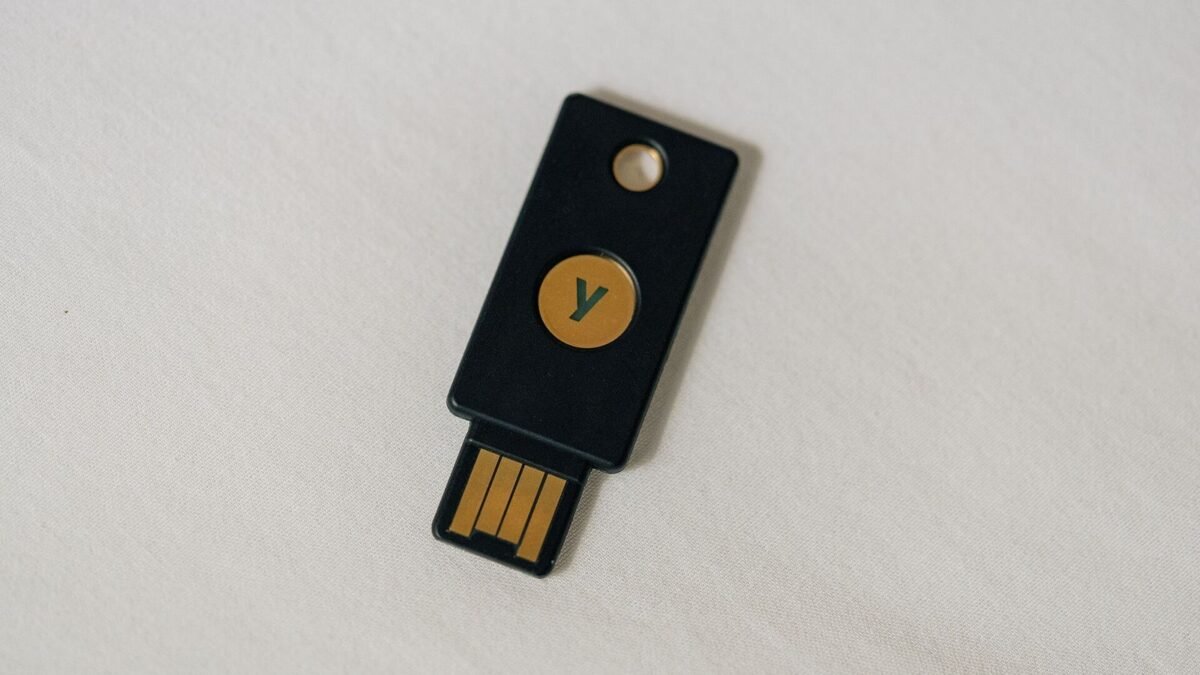
Çelësat fizikë të sigurisë, pajisje të vogla USB ose NFC, dhe passkeys të ruajtura në telefon përdorin kriptografi me çelës publik të lidhur me adresën e vërtetë të faqes. Ato nuk mund të vidhen me phishing në mënyrën e zakonshme, sepse nuk i përgjigjen një domeni të rremë. Për llogaritë me vlerë të lartë, si emaili që përdoret për rivendosjen e fjalëkalimeve, banka ose qasja e administratorit, ato ofrojnë mbrojtjen më të fortë.
Këshilla praktike
Aktivizoni 2FA së pari për emailin, sepse është çelësi për rivendosjen e llogarive të tjera. Parapëlqeni aplikacionin autentikues ose passkey në vend të SMS-it kur është e mundur. Ruani kodet rezervë diku të sigurt jashtë internetit, dhe pyesni operatorin celular nëse mund të shtoni një PIN ose verifikim shtesë para çdo ndërrimi të SIM-it. Këto hapa marrin pak minuta dhe e bëjnë vjedhjen e llogarisë shumë më të vështirë.